Incidentes cibernéticos batem recorde no sistema financeiro, e BC prepara medidas
O sistema financeiro registrou 57 incidentes cibernéticos relevantes no primeiro semestre deste ano, alta de 42,5% em relação aos 40 incidentes no mesmo período de 2025. O registro é também o maior número para um semestre desde que as instituições passaram a comunicar os incidentes ao Banco Central (BC) em 2018. Os dados foram obtidos pelo JOTA via Lei de Acesso à Informação (LAI).
Considerando o início do segundo semestre, até a segunda semana de agosto, o número de incidentes neste ano chegou a 68 e se aproxima dos 76 registrados em todo o ano passado. Dos 68 incidentes deste ano, 49 foram fraudes, caracterizadas por tentativa de subtração de recursos. Em todo o ano passado, haviam sido 39.
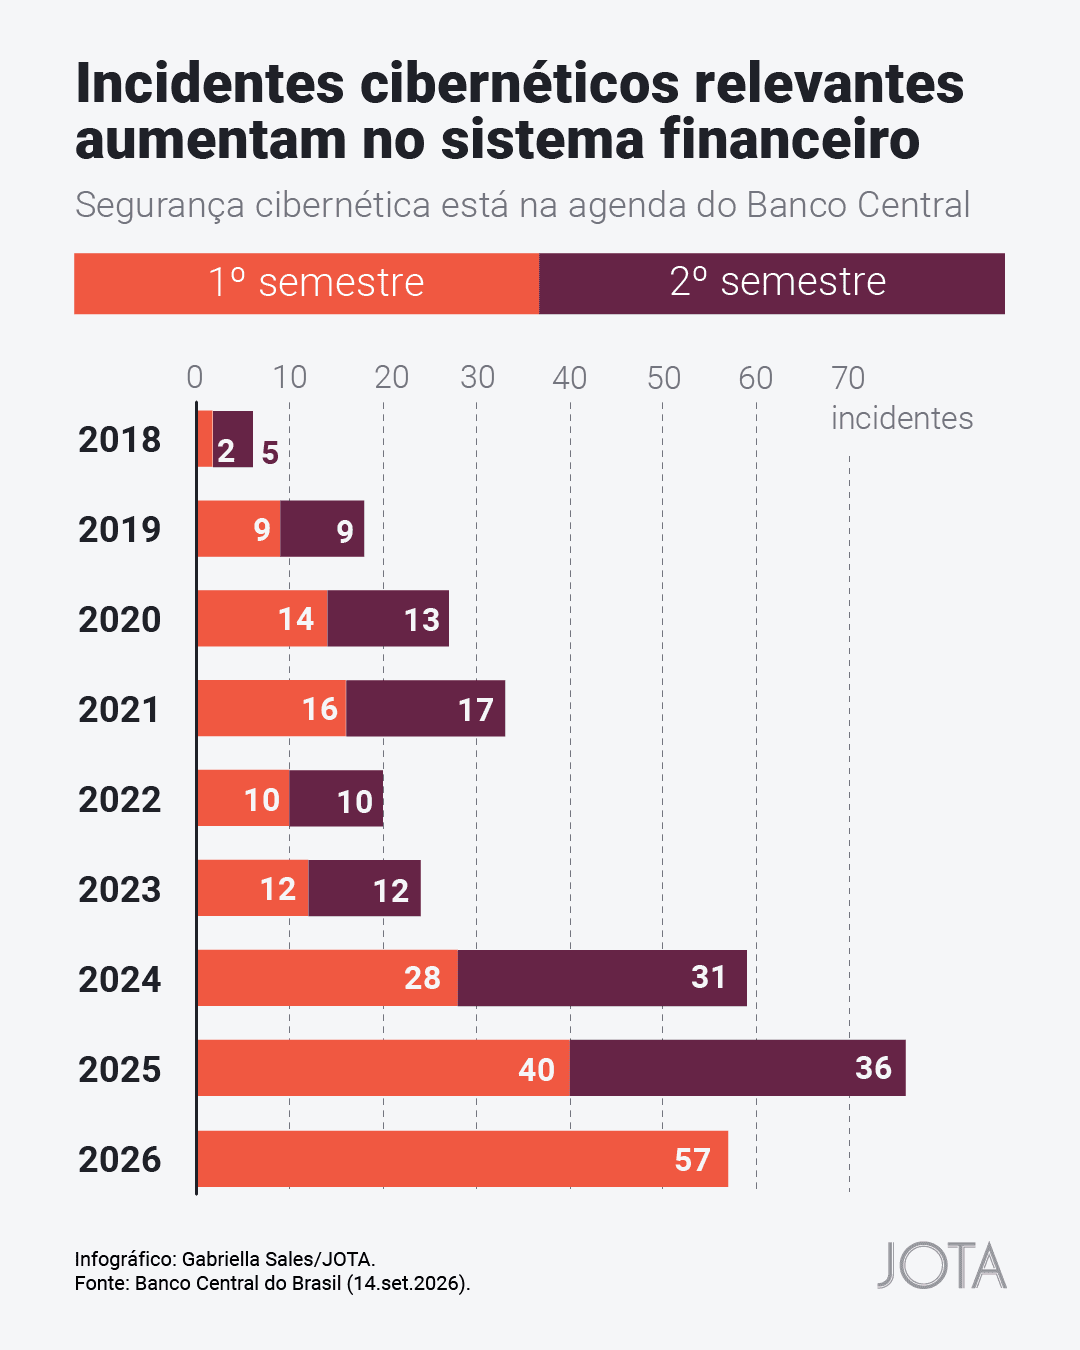
Além de fraudes, a estatística considera outros incidentes, como a indisponibilização de algum serviço provido pelas instituições. As entidades reguladas são obrigadas a informar incidentes relevantes ao BC. São elas que definem os critérios para avaliar a relevância dos incidentes para a sua atividade na sua política de segurança seguindo os requisitos da Resolução CMN 4.893/21 e a Resolução BCB 85/21.
A preocupação com a segurança cibernética é central na agenda do BC, que vem acompanhando a implementação das regras anunciadas no ano passado, como requisitos da política de segurança das instituições, e prepara medidas adicionais. Normas para uso de APIs e uso de serviço de terceiros por instituições reguladas estão no radar para 2027.
Uso de IA
Além do aumento de crimes em si, a elevação do número de incidentes também pode ser atribuída ao acompanhamento mais próximo adotado pelo BC. O regulador usa ferramentas baseadas em modelos de inteligência artificial para identificar fluxos atípicos de recursos e alertar as instituições.
O regulador também implementou uma regra de gerenciamento das Contas de Pagamentos Instantâneos (Contas PI) no Pix no fim do ano passado e passou a enviar comunicados automáticos às instituições em situações de movimentações atípicas. As Contas PI, mantidas pelas instituições no BC, são usadas para garantir as transações no sistema.
Ricardo Ulisses, head de Threat Intelligence da Tempest, empresa de cibersegurança, explicou que a capacidade e sofisticação dos ataques aumentaram nos últimos anos, inclusive com auxílio de ferramentas de inteligência artificial. Ulisses cita que o setor financeiro tem sido o “alvo preferencial” e que a proteção precisa ser multidimensional.
“É necessário ter conscientização dos funcionários, testes de segurança, inteligência de como esses ataques estão funcionando para tentar se antecipar. Tem que ter atualizações de sistemas, gerenciamento de vulnerabilidade, tem que diminuir a sua superfície de ataque”, disse Ulisses.
Ataques e medidas
Os ataques têm algumas características recorrentes. Os atacantes conseguem a credencial de acesso de alguma instituição, seja por ter um contato interno ou por meio de vulnerabilidades. Ao acessar os ambientes digitais das instituições, os criminosos fazem uma análise e conseguem desenvolver aplicações específicas para auxiliar nos ataques.
Parte desse comportamento de ataques às instituições financeiras foi mapeado pelo Google Threat Intelligence Group. Em artigo publicado no início deste mês, o grupo detalhou que o ecossistema de cibercrimes na América Latina passou a focar em intrusões diretas na infraestrutura de computação financeira e pagamentos instantâneos.
Os incidentes cibernéticos foram tema da reunião de 28 de agosto do Comitê de Estabilidade Financeira (Comef), formado pela diretoria colegiada do BC. Na ata, o colegiado destacou que fez uma análise dos incidentes registrados neste ano e apontou a “crescente sofisticação” dos mecanismos utilizados para movimentação e ocultação dos recursos nas fraudes financeiras.
Nos casos analisados, o colegiado apontou a utilização de ativos virtuais como “principal instrumento de escoamento dos recursos”. O Comef ressaltou que o BC “seguirá intensificando” as ações regulatórias e supervisoras voltadas para elevação dos padrões de segurança, governança e gestão de riscos.
Ainda antes desse recado público, no início de agosto, o BC editou a Resolução BCB 584/26, que determina a retenção cautelar de ativos virtuais por 24 horas em operações que tenham carteiras autocustodiadas ou entidades do mercado de ativos virtuais no exterior como destino. A retenção é válida acima de US$ 10 mil.
Além disso, o mercado está em processo de adaptação às normas para os Prestadores de Serviços de Ativos Virtuais (PSAVs). As entidades terão até dia 30 de outubro para enviar os pedidos de autorização de funcionamento ao BC. Essa autorização prevê, entre as exigências, a entrega de um relatório de asseguração razoável sobre mecanismos de controle de prevenção contra fraudes e lavagem de dinheiro. A exigência está prevista na Instrução Normativa 739/26.
Ao falar dos casos deste ano, o Comef mencionou incidentes no ecossistema de recebíveis de arranjos e pagamento e riscos operacionais relacionados ao ecossistema de Banking as a Service (BaaS). Ainda em 2025, no Relatório de Estabilidade Financeira (REF), o BC já mencionava fragilidades relacionadas a serviços providos por meio de APIs, citando o BaaS. No caso do BaaS, as integrações entre prestadores (regulados pelo BC) e tomadores (empresas não reguladas que oferecem serviços financeiros por meio de um prestador) são majoritariamente feitas por APIs.
A relação do provedor com o tomador de BaaS é um dos temas que está no radar da regulação para o próximo ano, com a possibilidade de tornar as regras mais prescritivas. Essa é uma discussão em maturação, já que o mercado ainda está se adaptando às regras já instituídas, como a própria regulação de BaaS e as novas exigências de segurança cibernética previstas na Resolução CMN 5.274/25 e na Resolução BCB 538/25.
Rafaela Helbing, CEO da Data Rudder, empresa de segurança no sistema financeiro, destacou que as mudanças que o BC efetivou desde 2025 são importantes para reduzir o volume de ataques e fraudes. E apontou que o mercado está mais apto a enfrentar esses desafios do que no ano passado, mas o número de ataques deve seguir crescendo porque o setor financeiro está “sob ataque”.
Helbing apontou que é necessário que o setor trabalhe em colaboração entre si e com outros mercados como de telecomunicações e de big techs.